

Inhalt
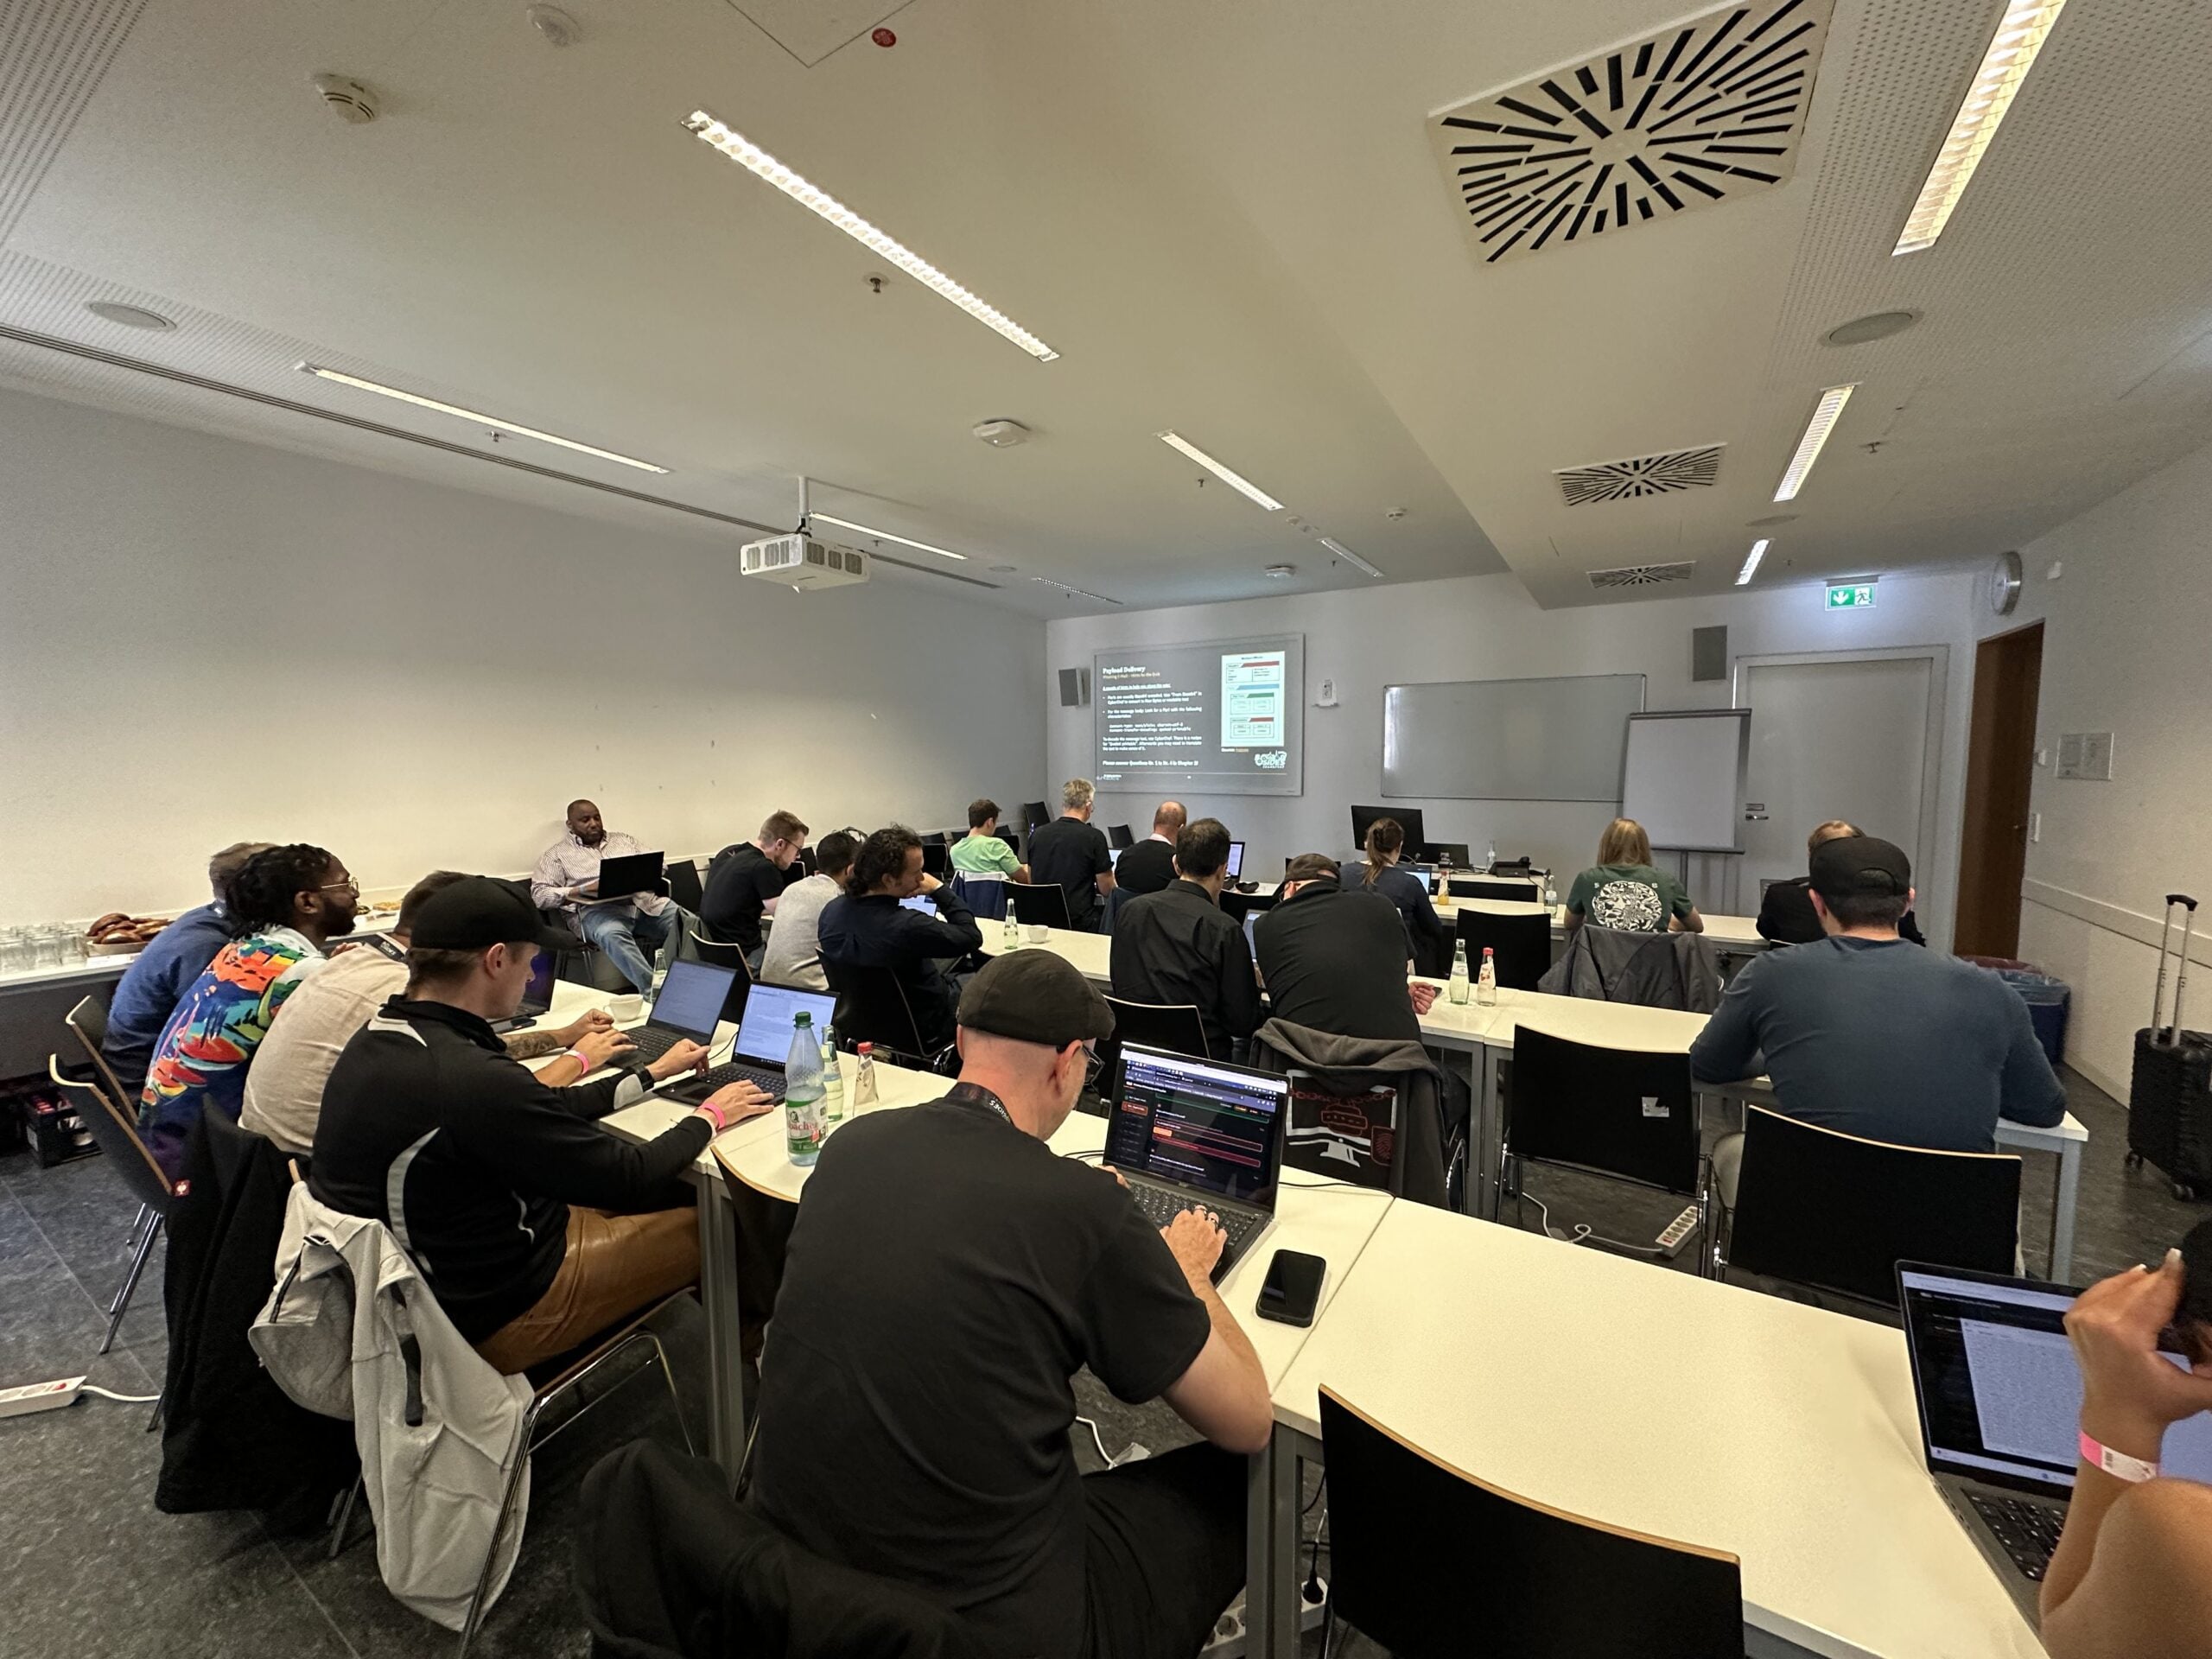
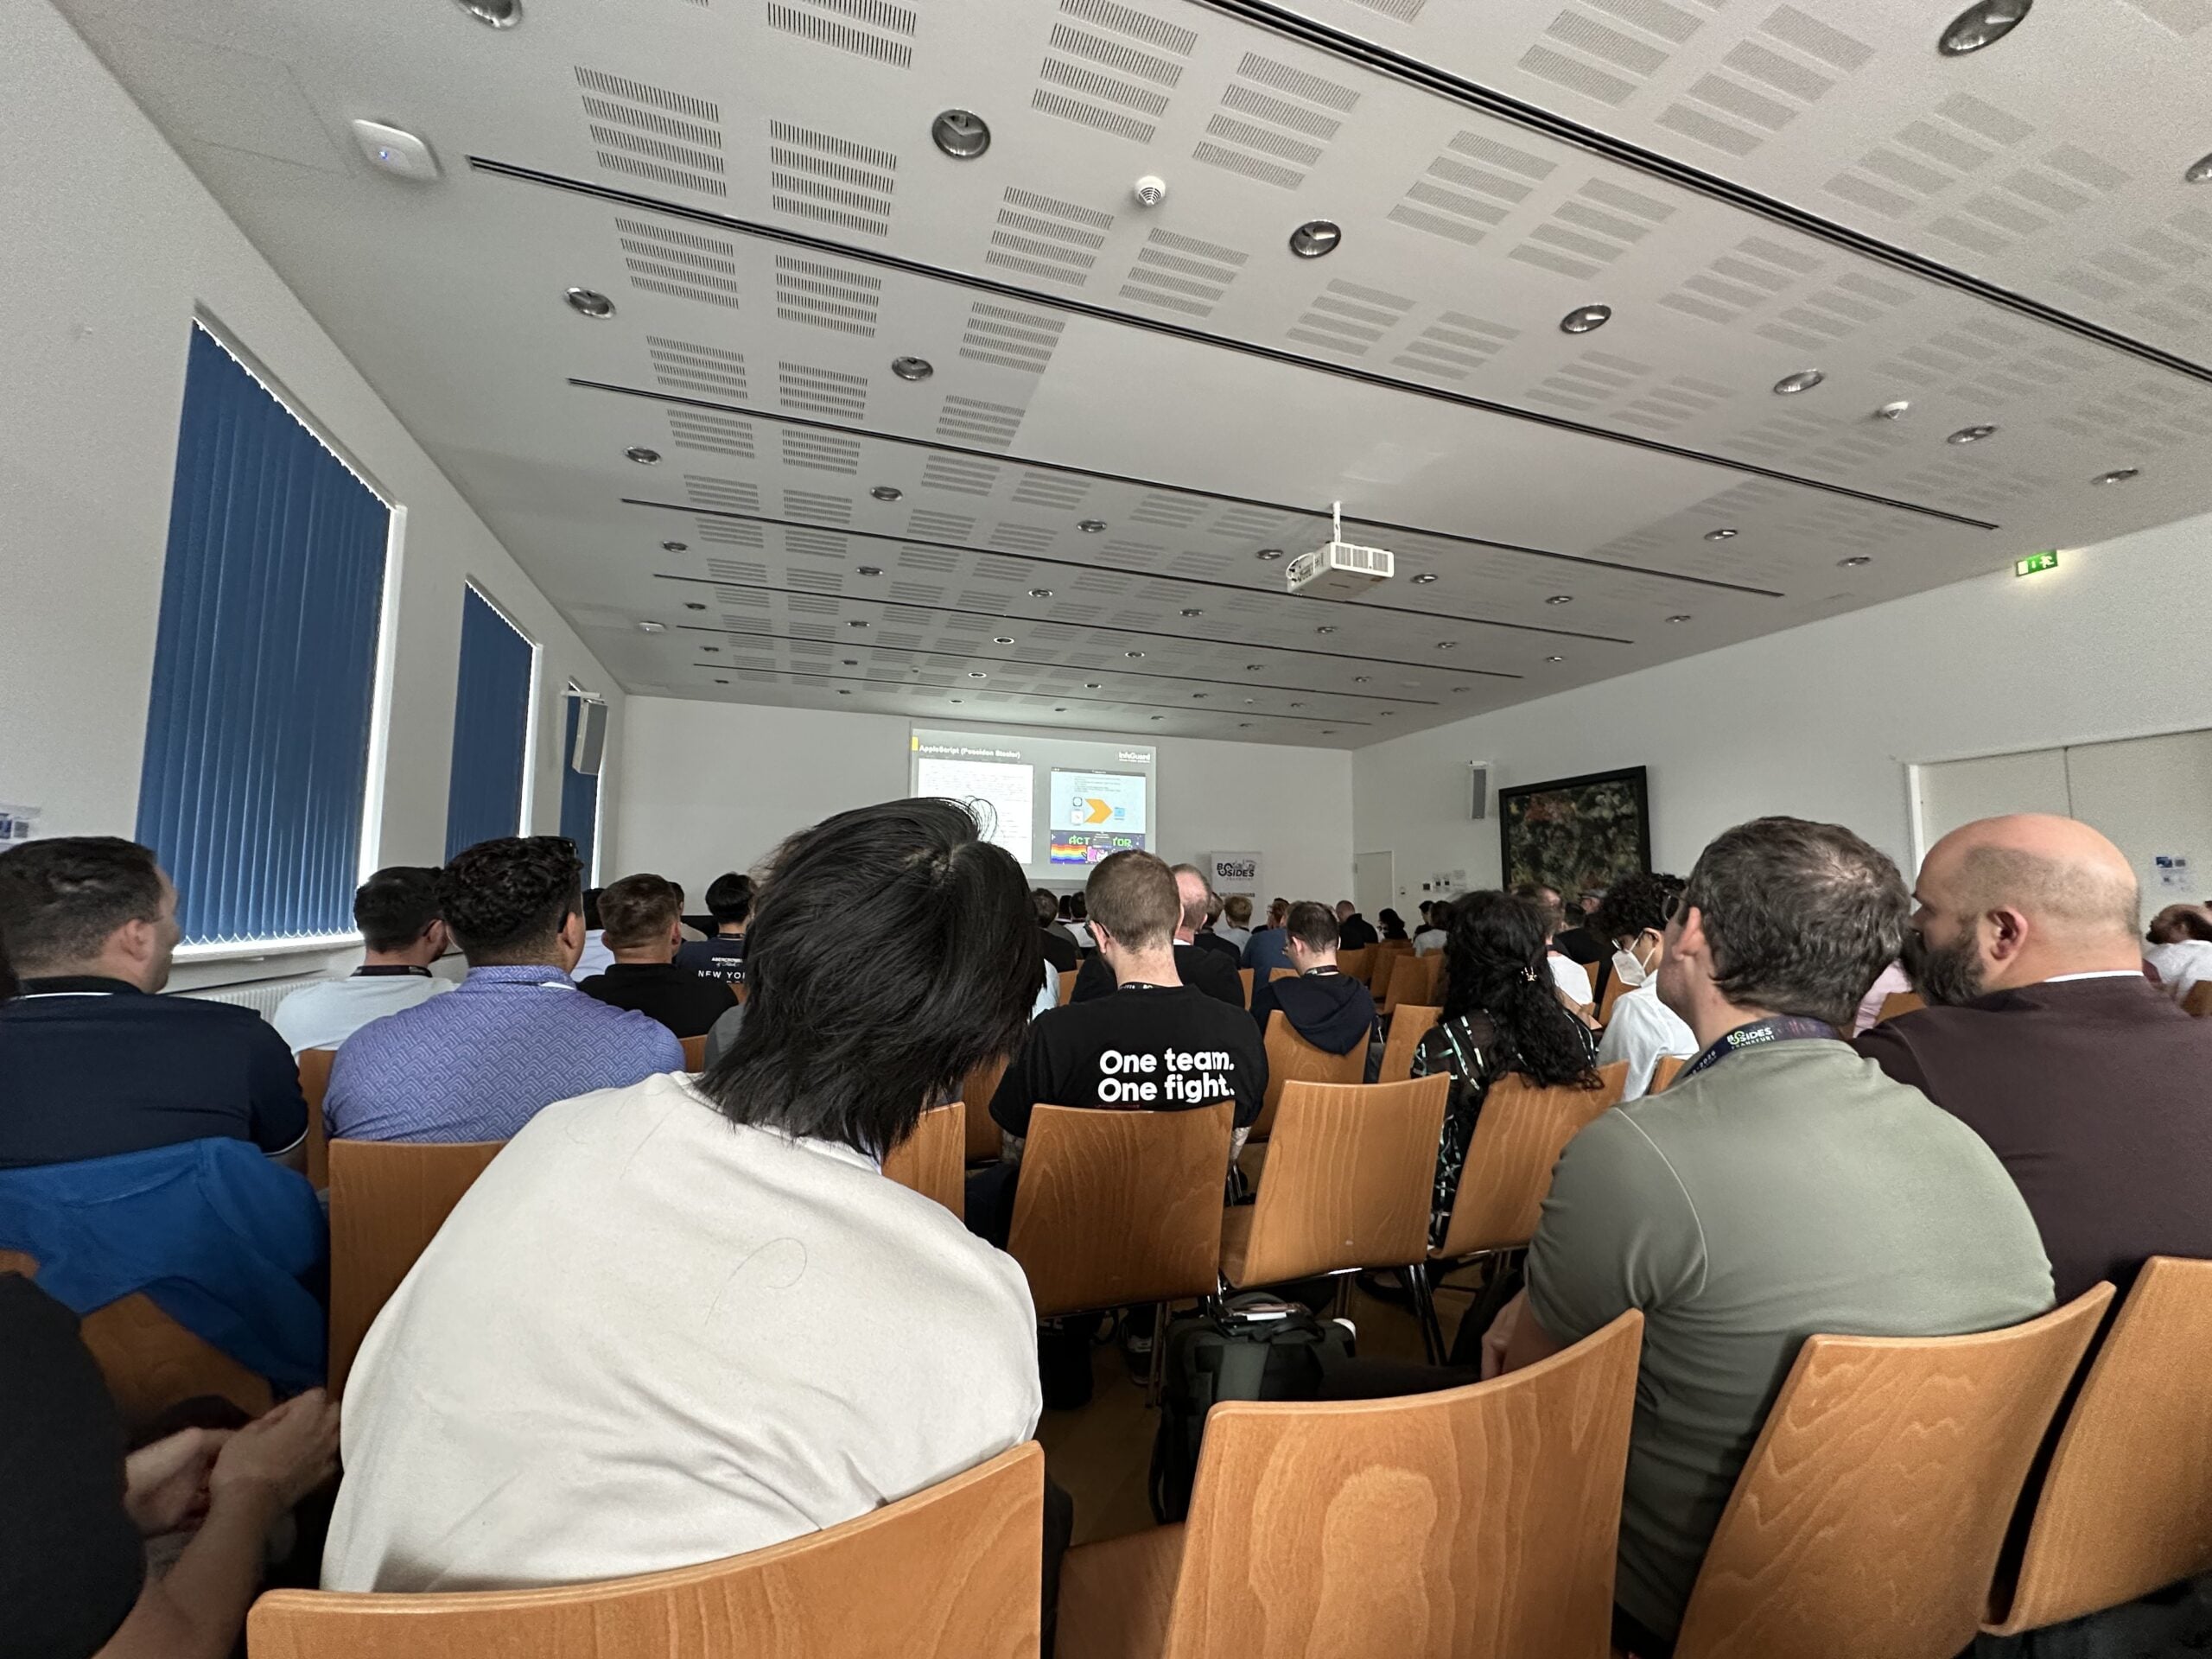
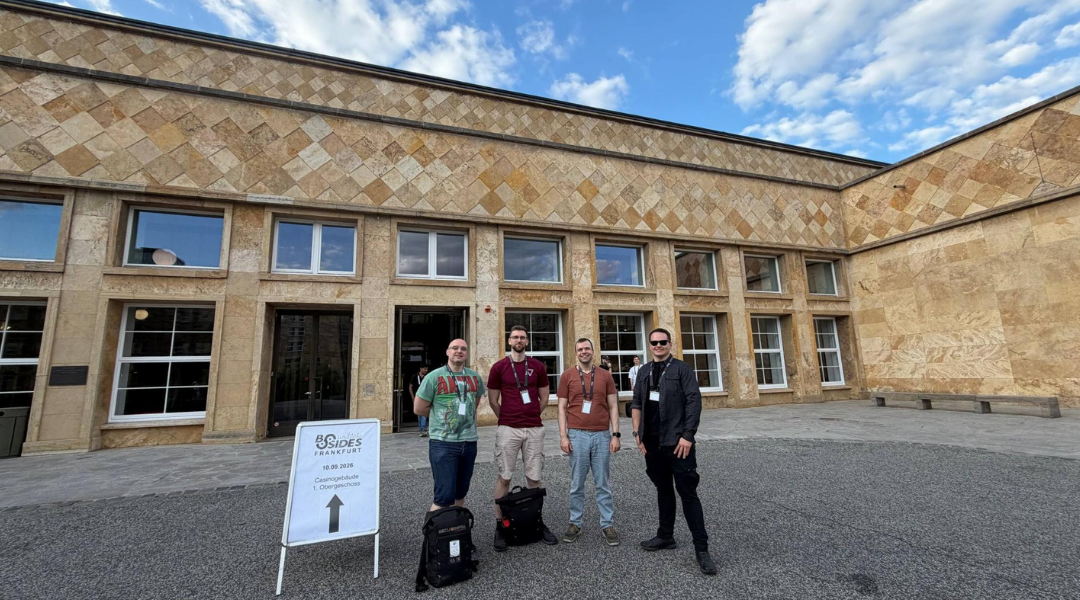
Wie enttarnt man einen Spionageangriff, der mit einer einzigen Phishing-Mail beginnt? Bei der BSides Frankfurt 2026 haben wir diese Frage gemeinsam mit 25 Teilnehmenden praktisch beantwortet. Am 10. und 11. September brachte die Community-Konferenz an der Goethe-Universität Frankfurt Security-Fachleute zum Wissensaustausch zusammen. Wir waren mit einem ausgebuchten Workshop unseres DFIR-Spezialisten Marius Genheimer dabei.
Ausgebuchter Workshop: APT-Analyse zum Mitmachen
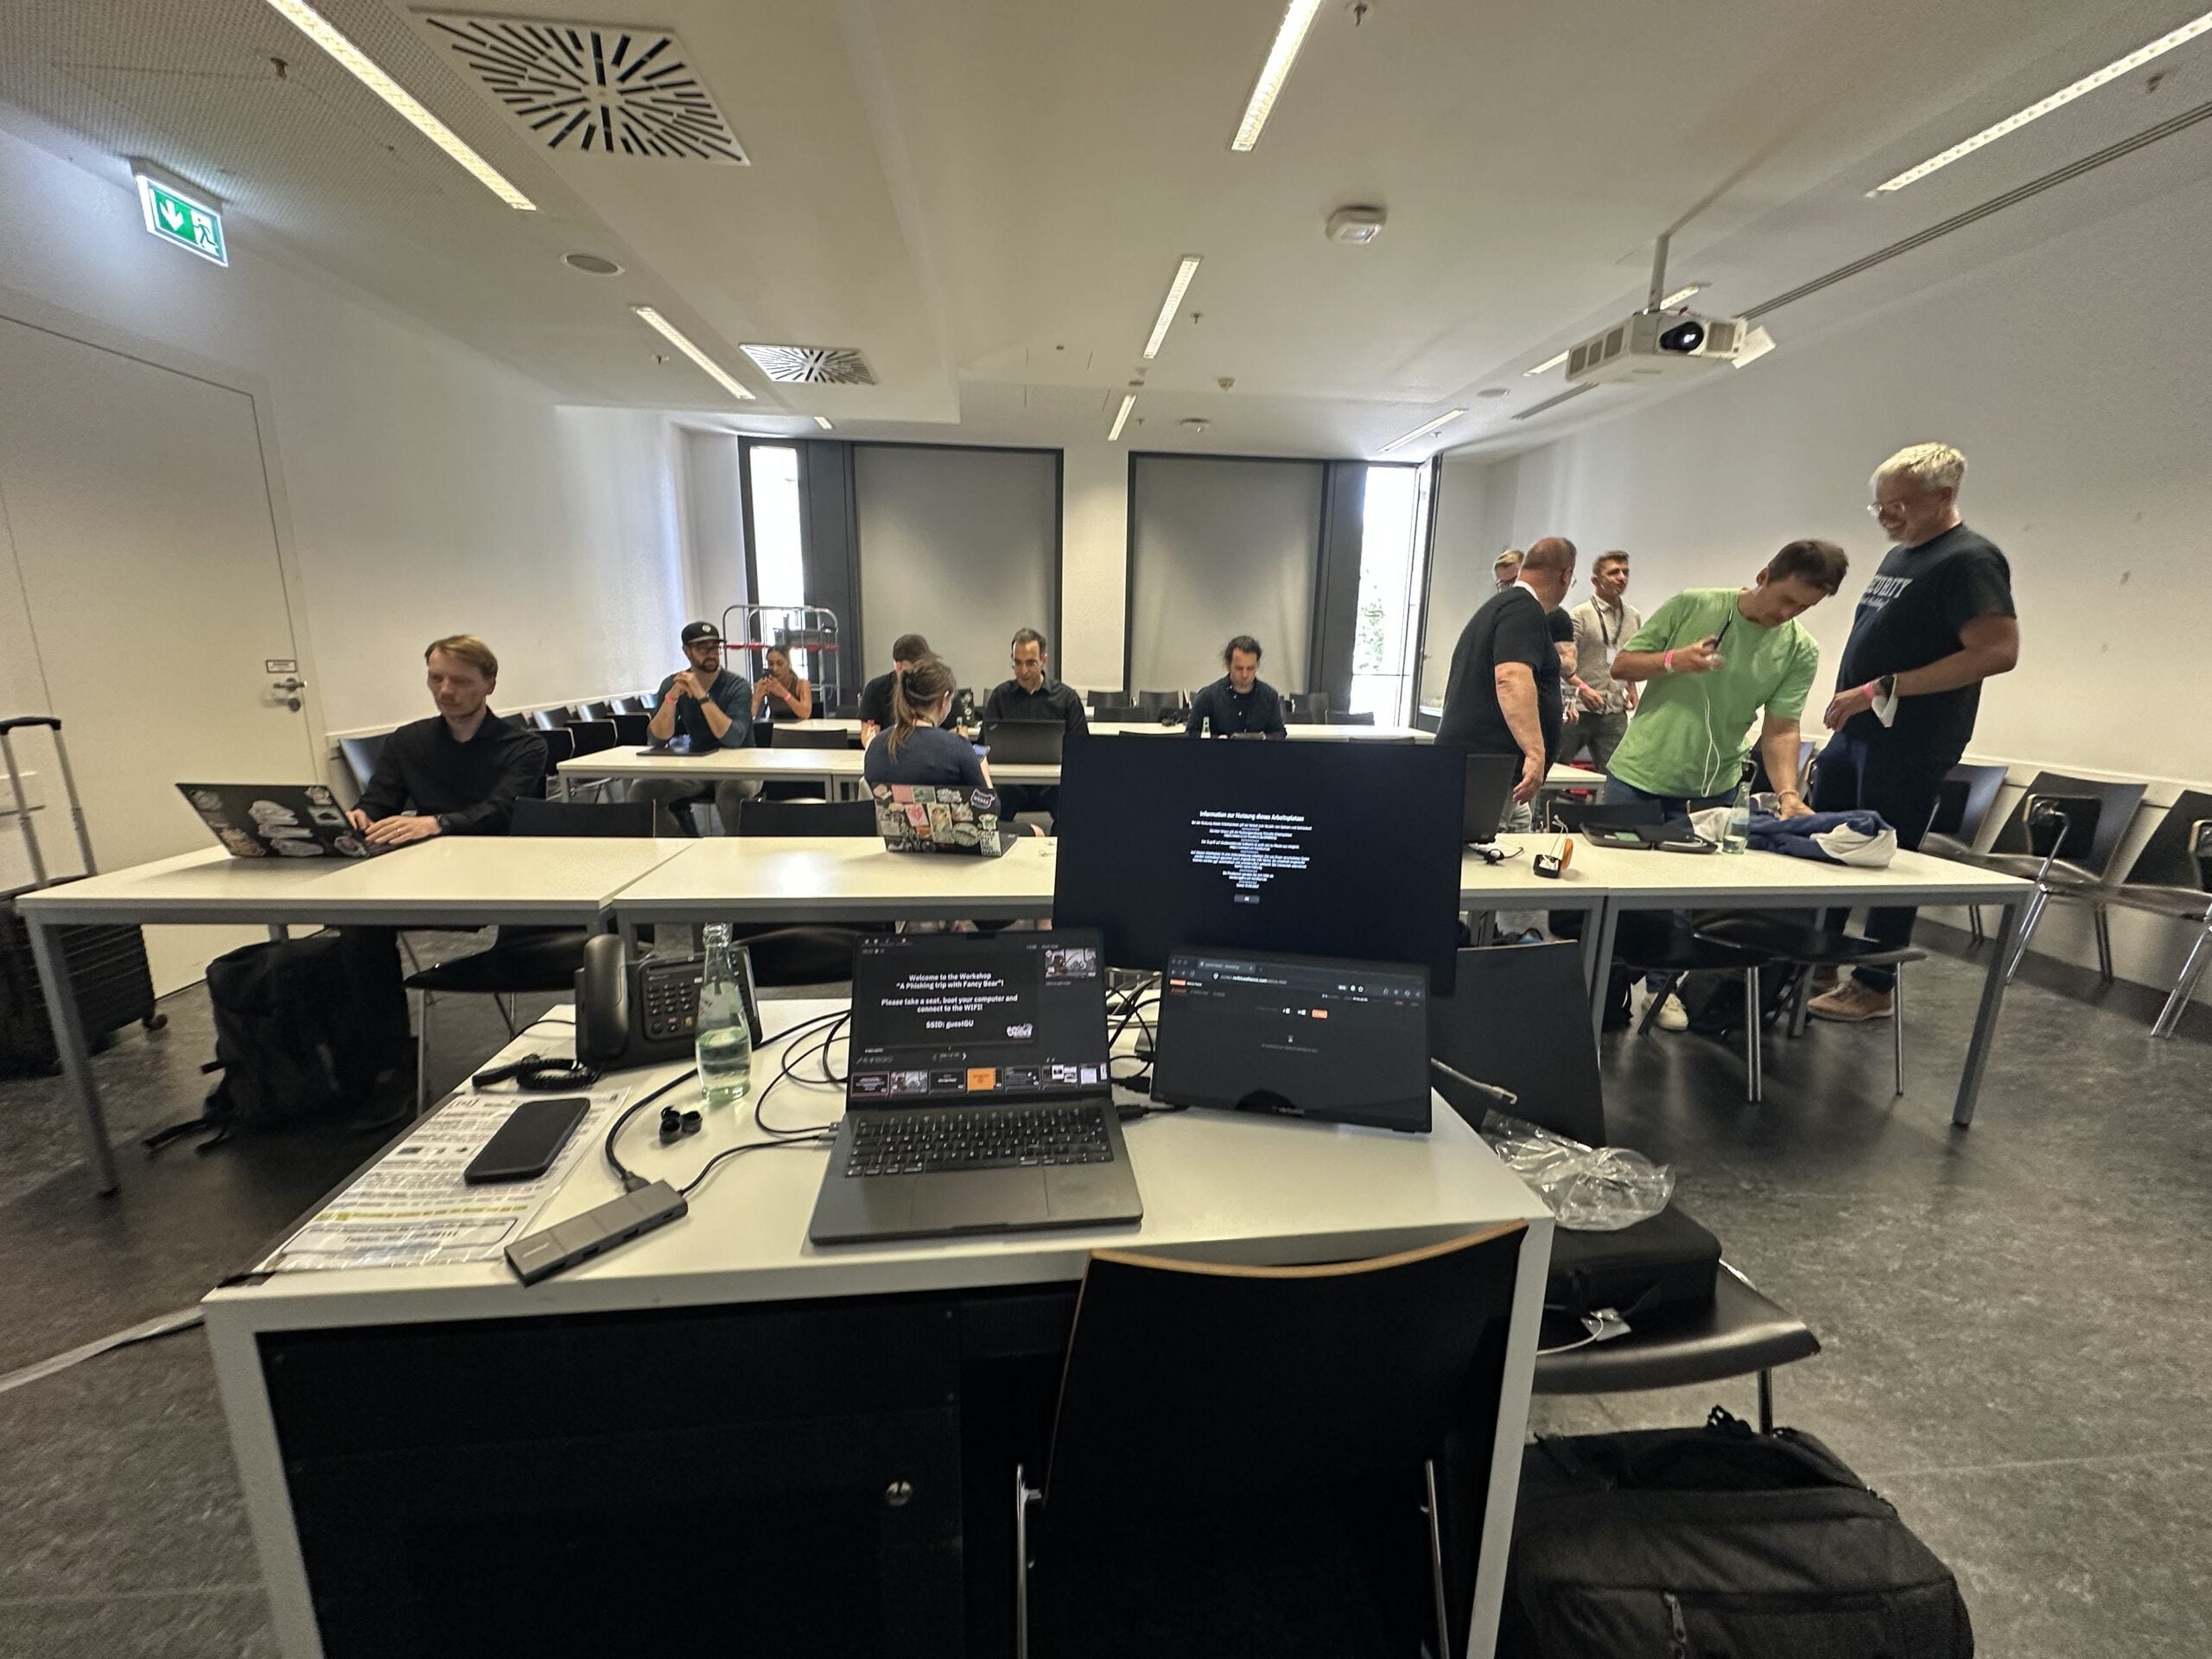
Unter dem Titel A phishing trip with Fancy Bear – Let’s analyze APT malware together! führte Marius durch die vollständige Angriffskette eines realen Falls der Angreifergruppe Fancy Bear, auch bekannt als APT28. Diesmal standen dafür vier statt der üblichen zwei Stunden zur Verfügung.So gab es mehr Zeit, um technische Zusammenhänge zu erschließen und selbst tief in die Analyse einzusteigen.
In fünf aufeinander aufbauenden Kapiteln ging es vom Hintergrund der Angreifergruppe über die Zustellung der Schadsoftware und die Ausnutzung einer Schwachstelle bis zur dauerhaften Verankerung im System und zur Command-and-Control-Kommunikation. Die Teilnehmenden arbeiteten unmittelbar mit echten Artefakten: Phishing-Mail-Headern, einem präparierten RTF-Dokument, Malware-Proben und einem C2-Implantat.
Dabei wurde es konkret: Wie lassen sich aus Mail-Headern relevante Indikatoren gewinnen? Welche Rolle spielen manipulierte Office-Dokumente und die Schwachstelle CVE-2026-21509? Wie nutzen Angreifer geplante Aufgaben, verbergen Daten in PNG-Dateien oder verschleiern Zeichenketten mit XOR und Base64? Auch der Missbrauch des Open-Source-Frameworks Covenant und vertrauenswürdiger Cloud-Dienste zur Tarnung der Kommunikation gehörte zur Analyse.
Eine eigens entwickelte interaktive Trainingsplattform begleitete den Workshop. Quizfragen halfen, Ergebnisse zu überprüfen und Fortschritte direkt sichtbar zu machen. So blieb der Einstieg auch für weniger erfahrene Teilnehmende zugänglich. Mit frei verfügbaren Open-Source-Werkzeugen wie oletools und CyberChef lassen sich die vermittelten Analysemethoden zudem eigenständig nachvollziehen und vertiefen.
Starke Impulse aus der Security-Community
Auch das übrige Programm überzeugte uns durch seine Vielfalt: Vorträge zum Hacken von Drohnen und elektronischen Schlössern trafen auf Windows-Forensik und Erfahrungen mit KI-Agenten im Security Operations Center. Diese Verbindung offensiver und defensiver Perspektiven machte die Veranstaltung fachlich besonders spannend. Die hervorragende Organisation schuf dafür den passenden Rahmen.
Besonders gefreut hat uns das positive Feedback zum Workshop. Für uns ist es ein starker Ansporn, Erfahrungen aus der Cyber Defense verständlich und praktisch zugänglich zu machen. Vielen Dank an das Organisationsteam und alle Teilnehmenden für eine gelungene BSides Frankfurt 2026 und vier intensive Stunden gemeinsamer Analyse!