Hier finden Sie die neuesten Informationen, spannende Veranstaltungen und interessante Beiträge rund um unser Unternehmen, unser Team und die Welt der IT-Sicherheit. Bleiben Sie auf dem Laufenden über alle Entwicklungen und Innovationen bei SECUINFRA und entdecken Sie, was uns bewegt und antreibt.
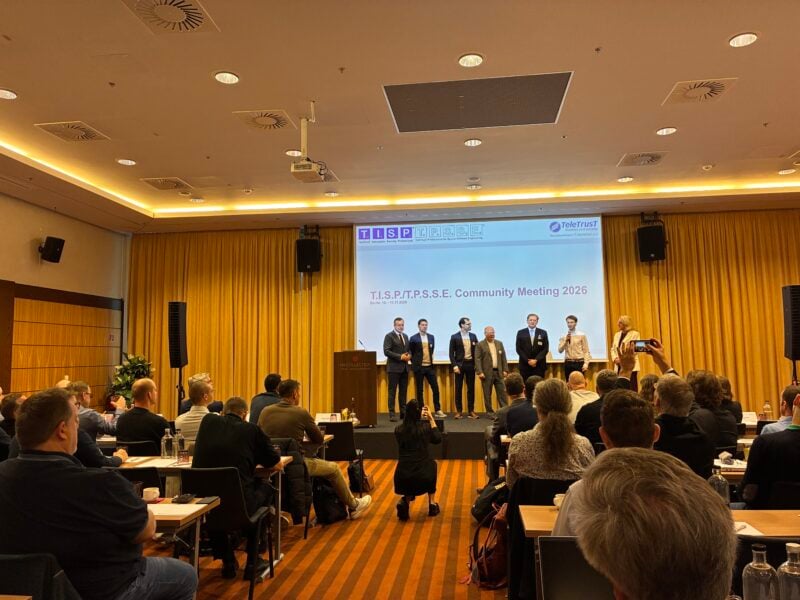
158 Teilnehmende vor Ort, über 100 remote und zwei Tage voller Impulse: Beim T.I.S.P./T.P.S.S.E. Community Meeting 2026 traf regulatorische Verantwortung auf operative Sicherheitspraxis. Für uns als SECUINFRA stand dabei eine Frage im Mittelpunkt: Wie werden aus Anforderungen, Technologien und Erkenntnissen wirksame Fähigkeiten zur Cyberabwehr?
Wie verändert sich die Bewertung eines Sicherheitsalarms, wenn unser Team weiß, dass das betroffene System genau die Schwachstelle aufweist, auf die ein Angriff abzielt? Für unsere Analysten im Security Operations Center (SOC) kann diese Information den Ausschlag geben, welcher Meldung sie zuerst nachgehen. Hier setzt unsere Zusammenarbeit mit Tenable an. Als Mitglied des Tenable Assure™-Partnerprogramms bauen wir unser Vulnerability Management aus und verzahnen es enger mit unserer operativen Cyberabwehr. Davon profitieren zunächst unsere Kunden in Deutschland.
Was bewegt einen Interessenten, fast ausschließlich wegen SECUINFRA zur it-sa zu reisen? In diesem Fall: eine anspruchsvolle Anfrage zu Microsoft Managed Detection and Response (MDR) – und eine KI, die uns dafür als besonders geeigneten Partner empfohlen hatte. Eine bemerkenswerte Begegnung, die unseren Messeauftritt 2026 in Nürnberg mitprägte.
Die Corelight CTF war ein richtig cooles Event, das uns fachlich ordentlich gefordert hat. Wir haben uns durch Zeek-Logs gearbeitet, im Investigator nach Zusammenhängen gesucht und versucht, aus einzelnen Auffälligkeiten ein nachvollziehbares Bild zu bauen. Dabei waren wir zwischendurch ziemlich überzeugt, auf dem richtigen Weg zu sein. Die nächste Antwort hat uns dann gelegentlich eines Besseren belehrt.
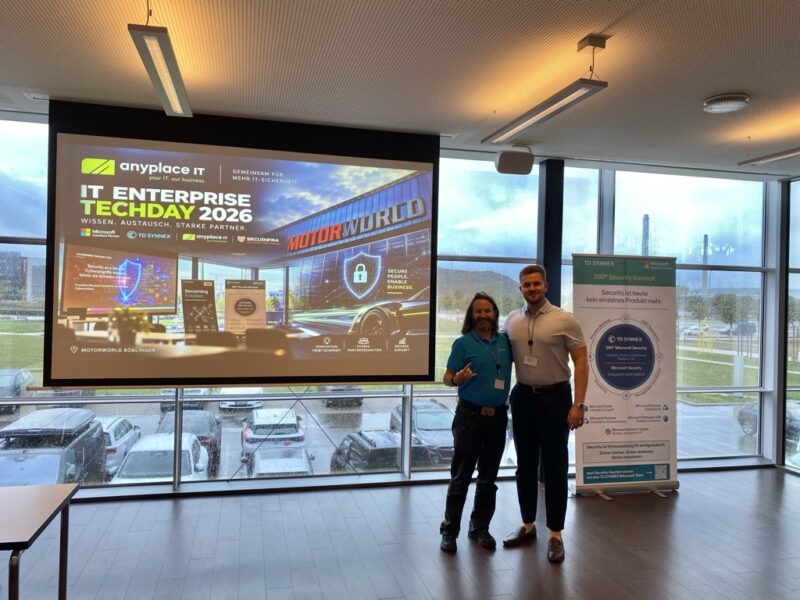
Diese strategische Entscheidung stand im Fokus unseres gemeinsamen Vortrags mit Andreas Wolffs von TD SYNNEX DACH beim Enterprise Tech Day 2026. In der Motorworld Böblingen zeigten wir, welche Herausforderungen der SOC-Eigenbetrieb mit sich bringt und wie wir Unternehmen als spezialisierter Partner unterstützen.
Was passiert, wenn Angreifer Schwachstellen bereits ausnutzen, während intern noch die Freigabe für den Patch vorbereitet wird? Künstliche Intelligenz verschärft genau dieses Ungleichgewicht – und macht Geschwindigkeit zu einer entscheidenden Frage der Cyberresilienz.
Was zählt ein bestandenes Audit, wenn beim Cyberangriff die entscheidenden Logs fehlen und der Notfallkontakt ins Leere führt? Für Finanzunternehmen entscheidet sich in solchen Momenten, ob Zahlungsverkehr, Kundenservices und Handelsprozesse wirksam geschützt sind.
Was brauchen Menschen, die Unternehmen täglich vor Cyberangriffen schützen? Ein Arbeitsumfeld, das ihnen Rückhalt gibt, Entwicklung ermöglicht und Zusammenarbeit stärkt. Dafür setzen wir uns ein. Umso mehr freuen wir uns über unsere Auszeichnung als einer von Berlins besten Arbeitgebern 2026 in der Studie „Berlins Beste: Arbeitgeber und Ausbildungsbetriebe 2026“.
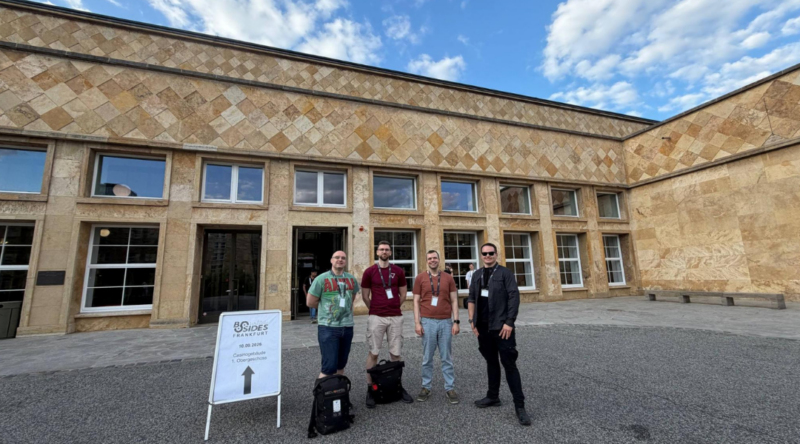
Wie enttarnt man einen Spionageangriff, der mit einer einzigen Phishing-Mail beginnt? Bei der BSides Frankfurt 2026 haben wir diese Frage gemeinsam mit 25 Teilnehmenden praktisch beantwortet. Am 10. und 11. September brachte die Community-Konferenz an der Goethe-Universität Frankfurt Security-Fachleute zum Wissensaustausch zusammen. Wir waren mit einem ausgebuchten Workshop unseres DFIR-Spezialisten Marius Genheimer dabei.
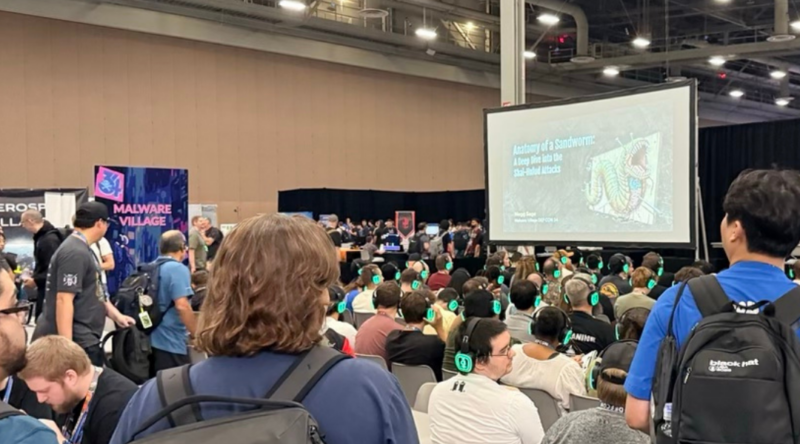
Die DEF CON zählt zu den weltweit bedeutendsten Treffpunkten der internationalen Hacker- und Cybersecurity-Community. Umso mehr freuen wir uns, dass SECUINFRA mit eigener Cyber-Defense-Expertise im Malware Village vertreten war. Im Mittelpunkt unseres Beitrags stand eine Herausforderung, die durch den zunehmenden Einsatz künstlicher Intelligenz in der Cyberabwehr erheblich an Bedeutung gewinnt: Wie lassen sich KI-gestützte Analyseprozesse so konstruieren, dass selbst gezielt manipulierte Dokumente die Kontrolle über den Triage-Prozess nicht übernehmen können?
Identitäten öffnen Türen. Cyber Defense entscheidet, wer hindurchkommt.
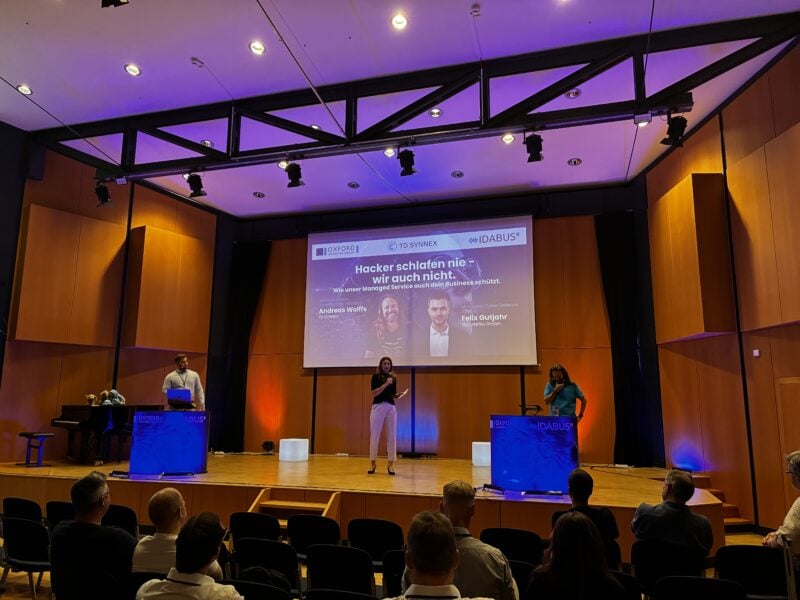
An dieser Schnittstelle wurde es für uns beim 17. Security & Efficiency Summit der Oxford Computer Group in Erding besonders spannend.
Für Felix Gutjahr und Tim Suschinski war es die erste Teilnahme – gemeinsam mit Andreas Wolffs von TD SYNNEX. Zwei Tage rund um Identity, Security & Efficiency haben eindrucksvoll gezeigt, was entsteht, wenn technologische Expertise auf vertrauensvolle Partnerschaften und offenen fachlichen Austausch trifft.
Was bleibt, wenn man für vier Tage den Arbeitsplatz gegen Bergpark, Team-Challenges und neue Perspektiven tauscht? Vor allem eines: jede Menge Energie, gemeinsame Erinnerungen und das gute Gefühl, als Team noch enger zusammengewachsen zu sein.