
Inhalt
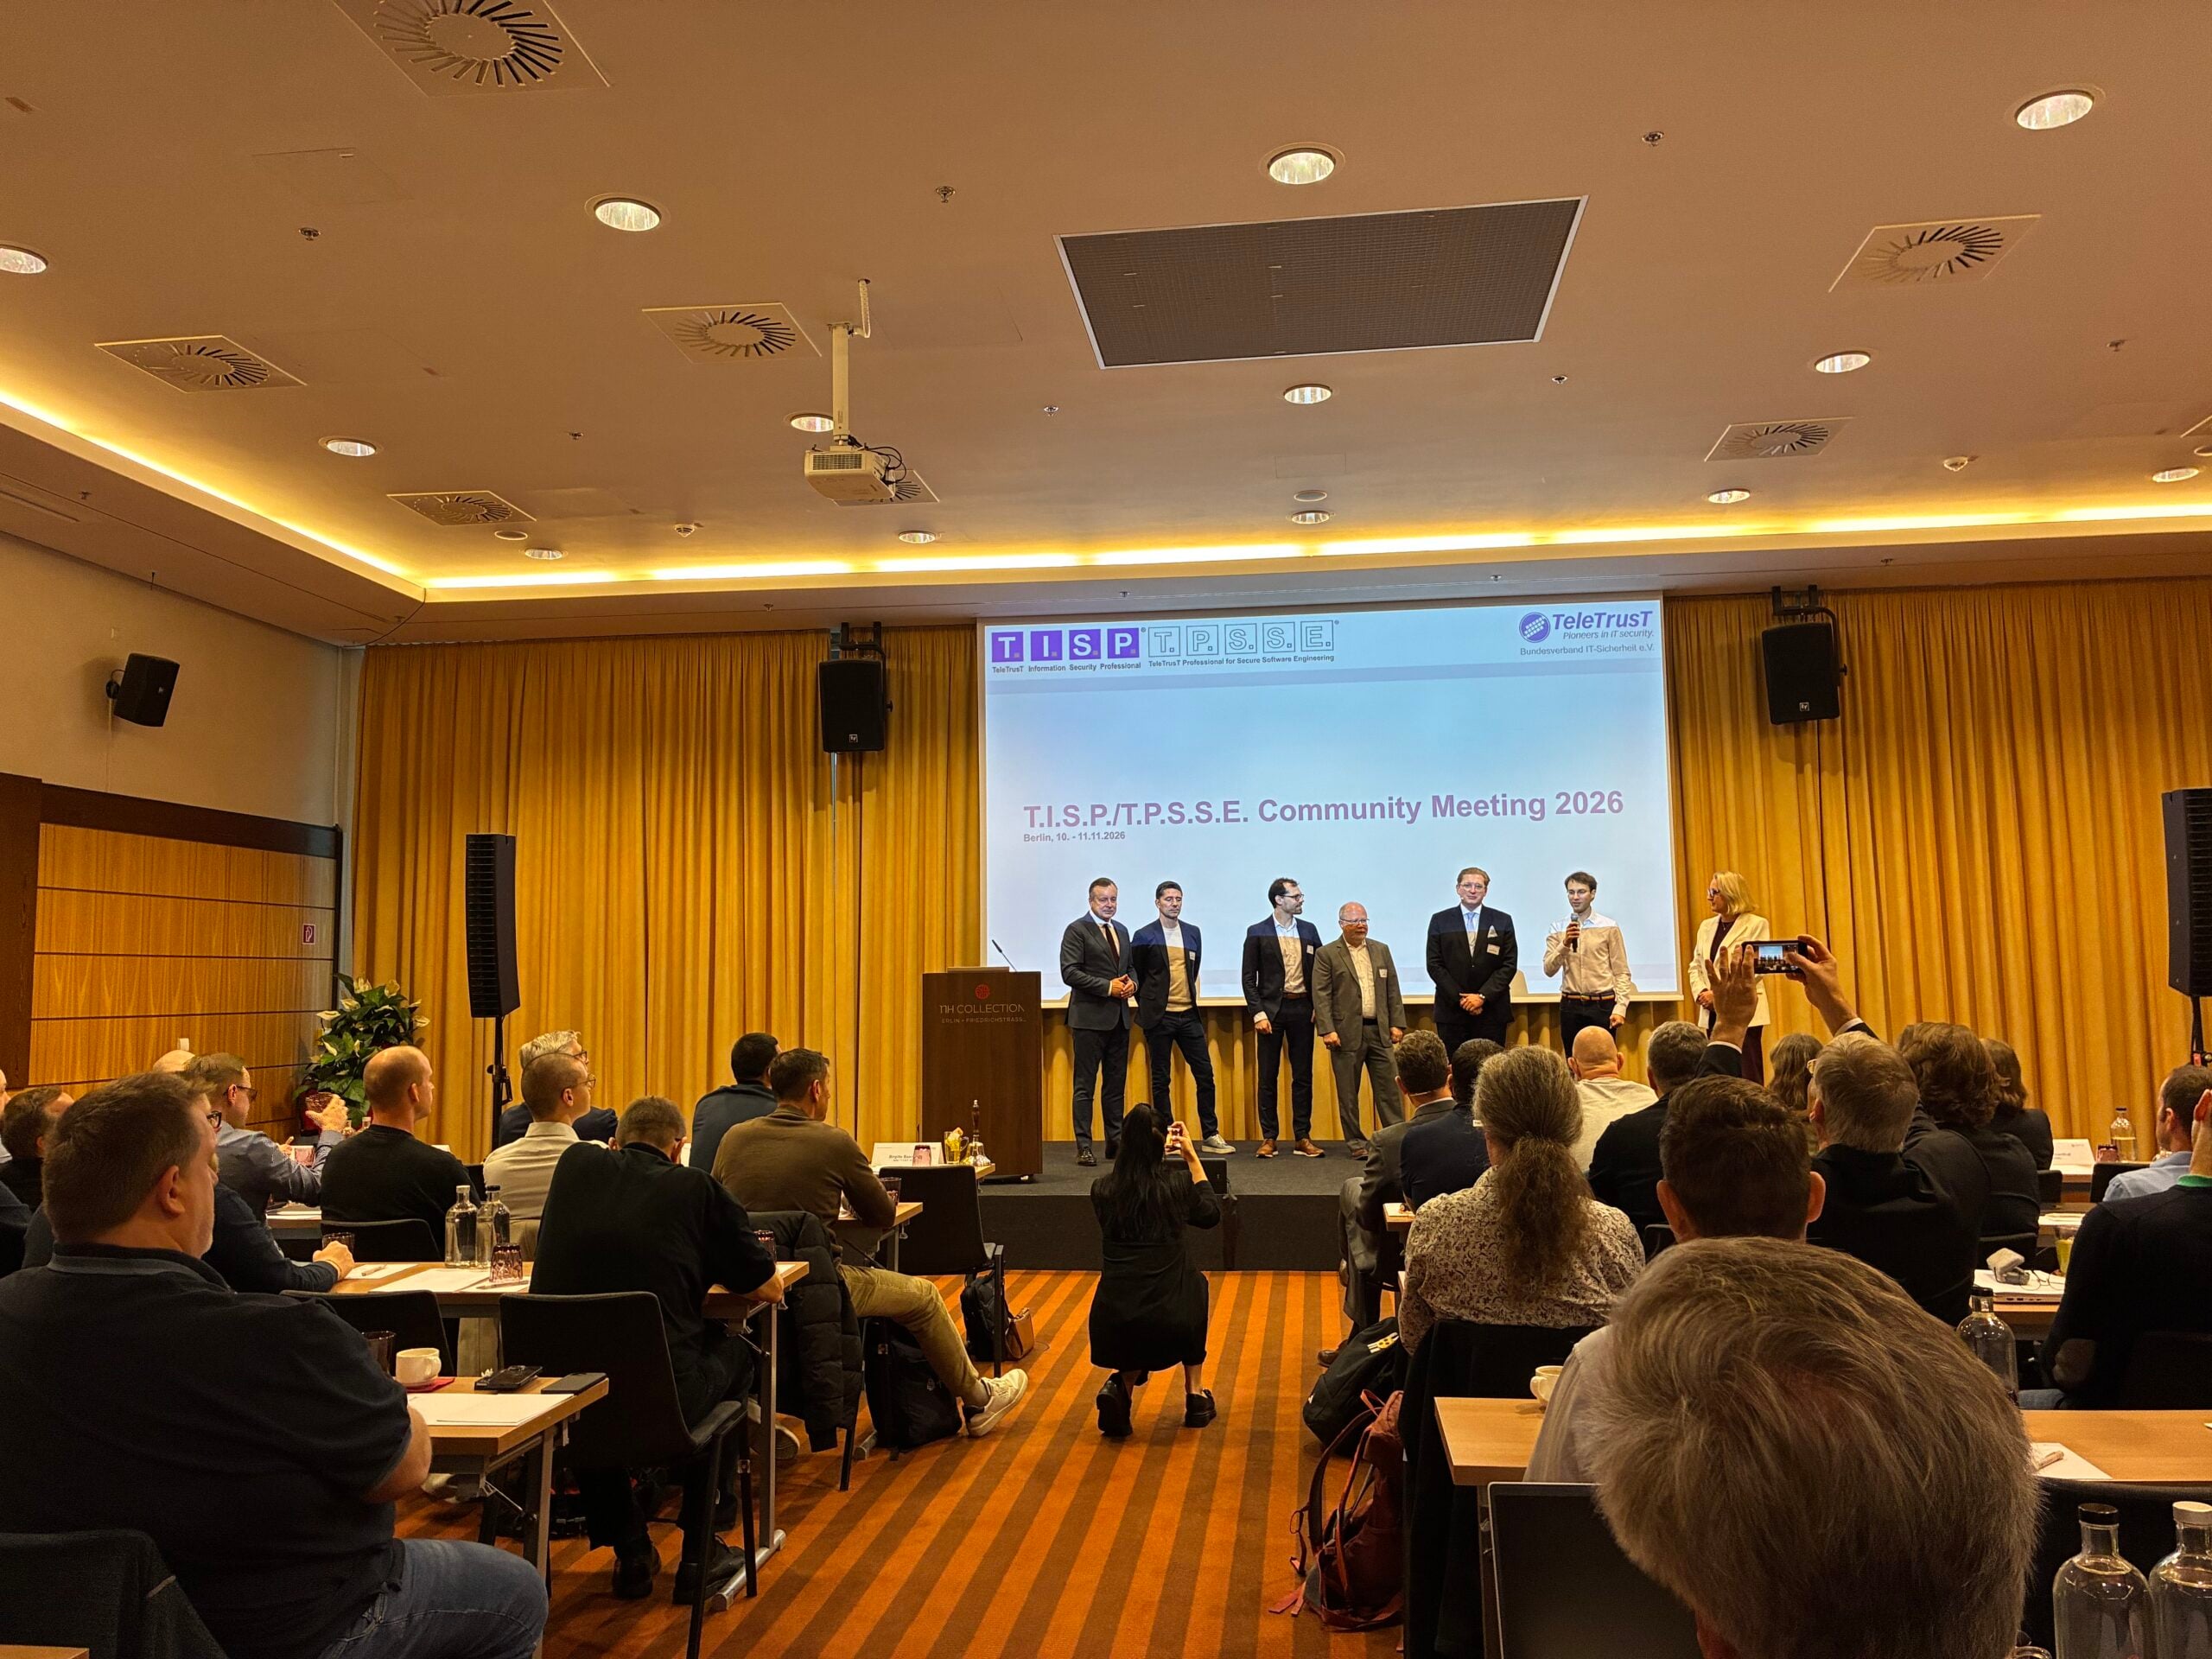
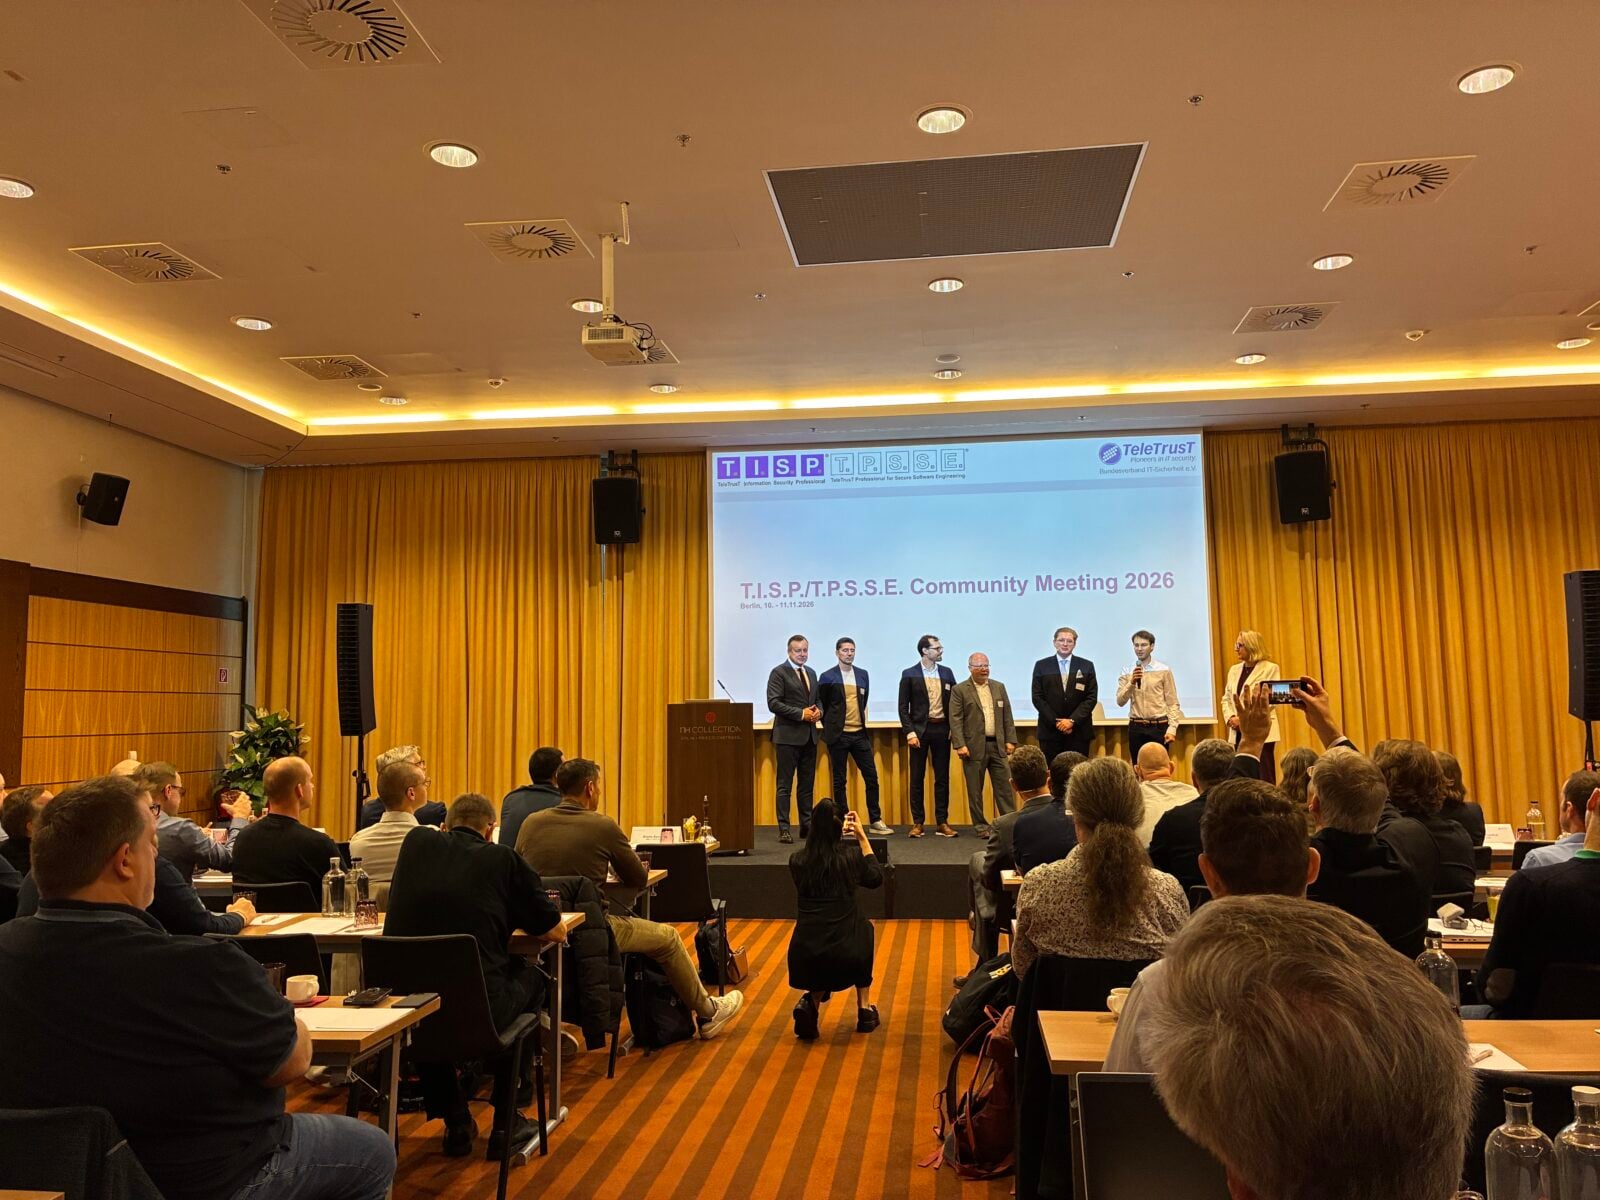
158 Teilnehmende vor Ort, über 100 remote und zwei Tage voller Impulse: Beim T.I.S.P./T.P.S.S.E. Community Meeting 2026 traf regulatorische Verantwortung auf operative Sicherheitspraxis. Für uns als SECUINFRA stand dabei eine Frage im Mittelpunkt: Wie werden aus Anforderungen, Technologien und Erkenntnissen wirksame Fähigkeiten zur Cyberabwehr?
Am 10. und 11. November lud TeleTrusT ins NH Collection Berlin-Mitte zum diesjährigen Community Meeting ein. Das Format bringt zertifizierte Informationssicherheitsexpertinnen und -experten zusammen und verbindet fachlichen Austausch mit anerkannter Weiterbildung. Die vertretenen Perspektiven reichten von öffentlichen Organisationen und dem BSI über Versicherungen und die Rüstungsindustrie bis zu Wirtschaft und Forschung. Diese Vielfalt machte den Austausch besonders wertvoll: Unterschiedliche Rahmenbedingungen trafen auf gemeinsame Herausforderungen.
Regulierung verstehen, Sicherheit gestalten
Den Auftakt setzte Rechtsanwalt Karsten U. Bartels mit seinem Update zum IT-Sicherheitsrecht. Seine Ausführungen zu NIS-2 und Auslegungsfragen im BSIG verdeutlichten, wie entscheidend eine fundierte Bewertung der eigenen Betroffenheit und Pflichten ist. Neue Orientierungshilfen für Geschäftsleitungsschulungen unterstrichen zugleich: Cyberrisiken müssen auf Führungsebene verstanden und gesteuert werden.
Mit dem Cyber Resilience Act rückte zudem die Sicherheit digitaler Produkte in den Fokus. Die EU-Verordnung verankert Anforderungen an Produkte mit digitalen Elementen und deren Schwachstellenmanagement. Ihre wesentlichen Pflichten gelten ab dem 11. Dezember 2027; bestimmte Meldepflichten greifen bereits seit dem 11. September 2026. Damit gewinnt die Sicherheit über den Produktlebenszyklus auch für Beschaffung und Lieferantenmanagement an Bedeutung.
Marcel Al-Mosawi von SVA ergänzte die operative Perspektive: Compliance schafft eine wichtige Grundlage. Cyberresilienz entsteht, wenn Unternehmen diese mit bewährten Verfahren und konsequenter Umsetzung verbinden. Für uns ein zentraler Gedanke der Veranstaltung: Der Wert einer Sicherheitsmaßnahme zeigt sich daran, welchen Schutz sie im Alltag tatsächlich bietet.
Wirksame Abwehr entsteht im Betrieb
Besonders praxisnah wurde es bei den Beiträgen zu Security Operations. Thomas Stasch beleuchtete Erkennungen und Arbeitsweisen eines SOC. Stefan Haibach und Philipp Rothmann von ITSG ergänzten Erfahrungen aus der Einführung eines gemanagten SOC mit einer SIEM-Lösung auf Elastic-Basis. Die Beiträge boten wertvolle Anknüpfungspunkte dafür, wie Technologie, Prozesse und Verantwortlichkeiten ineinandergreifen müssen.
Oliver Falkenthal von CCVOSSEL lenkte den Blick auf ein häufig unterschätztes Risiko: Service Accounts. Überhöhte Berechtigungen und langlebige Kennwörter können erhebliche Angriffsflächen schaffen. Diskutierte Gegenmaßnahmen reichten von getrennten Administrationsebenen über eingeschränkte Anmeldemöglichkeiten bis zur automatisierten Kennwortverwaltung mit Managed Service Accounts.
Wie wichtig ergänzende Blickwinkel sind, zeigten auch Stephan Wellers Einblicke in die OT-Sicherheit bei Wacker Biotech und Johannes Klicks Beitrag zur externen Sicht auf Organisationen. Öffentlich zugängliche Informationen und Erkenntnisse aus dem Darknet können Risiken sichtbar machen, die interne Analysen allein übersehen.
Sicherheit braucht Veränderungsbereitschaft
Nicole Adloff und Alexandra Palandrani von Securenication machten deutlich, warum Security by Design auch eine Kommunikationsaufgabe ist. Entwicklung, Informationssicherheit und Management verfolgen unterschiedliche Ziele. Sichere Lösungen entstehen, wenn diese Perspektiven frühzeitig zusammengeführt werden. Kai Jendrians Beitrag zur Informationssicherheit jenseits etablierter Denkmuster ergänzte diesen Impuls.
Dass Veränderung konkret gestaltbar ist, zeigte Silas Borgmeier von AWARE7 anhand des rund eineinhalbjährigen Wegs zu mehr Cloud-Unabhängigkeit. Alternativen wie OpenProject, BookStack und Nextcloud Talk veranschaulichten die Möglichkeiten. Zugleich wurde deutlich, dass digitale Souveränität eine sorgfältige Migration über zahlreiche miteinander verbundene Dienste hinweg erfordert.
KI: Verteidigungsfähigkeit und Verantwortung gemeinsam entwickeln
KI zog sich als Querschnittsthema durch beide Tage: vom Model Context Protocol im Beitrag von Thomas Hemker über Prompt Hacking bei Marco Di Filippo bis zu Shadow AI und Datenabfluss bei Aurea Kindshofer. Für uns verdichtete sich daraus ein klarer Handlungsimpuls: Unternehmen sollten die Potenziale von KI für ihre Cyberabwehr erschließen und zugleich verbindliche Regeln für den sicheren Einsatz schaffen. Eine gelebte KI-Kultur, klare Zuständigkeiten und systematisches KI-Management gehören zusammen.
Felix Rosbach ergänzte die menschliche Dimension mit Psychological Safety, Hinweisgeberschutz und Phishing-Awareness. Technische Schutzmaßnahmen gewinnen an Wirksamkeit, wenn Mitarbeitende Unsicherheiten und mögliche Vorfälle frühzeitig ansprechen können.
Wir nehmen aus Berlin wertvolle Impulse für eine Cyber Defense mit, die regulatorische Verantwortung, operative Handlungsfähigkeit und Unternehmenskultur verbindet. Unser Dank gilt TeleTrusT, den Vortragenden und der gesamten Community für zwei intensive Tage voller Fachwissen und offener Diskussionen. Dieser Austausch stärkt, was Organisationen heute brauchen: die Fähigkeit, Risiken fundiert zu bewerten und im entscheidenden Moment wirksam zu handeln.