Anlagen sicher
überwachen und Cyberangriffe
frühzeitig erkennen
Schützen Sie Produktionsanlagen, Industrieprozesse und kritische Infrastrukturen durch modernes OT Security Monitoring und integrieren Sie Ihre OT-Security in ein ganzheitliches Security Operations Center.
Die zunehmende Digitalisierung (Industrie 4.0, IIoT) und die Verschmelzung von IT und OT öffnen Cyberkriminellen neue Einfallstore. Veraltete Legacy-Systeme und unsichere Industrieprotokolle erfordern den Einsatz spezieller OT-Monitoring-Lösungen.
Visibilität: Awareness schaffen
Ein zentrales Asset- und Schwachstellenmanagement schafft Transparenz über die OT-Systemlandschaft und bildet die Grundlage für eine nachvollziehbare Bewertung der Security-Posture.
Detektion: Bedrohungen frühzeitig identifizieren
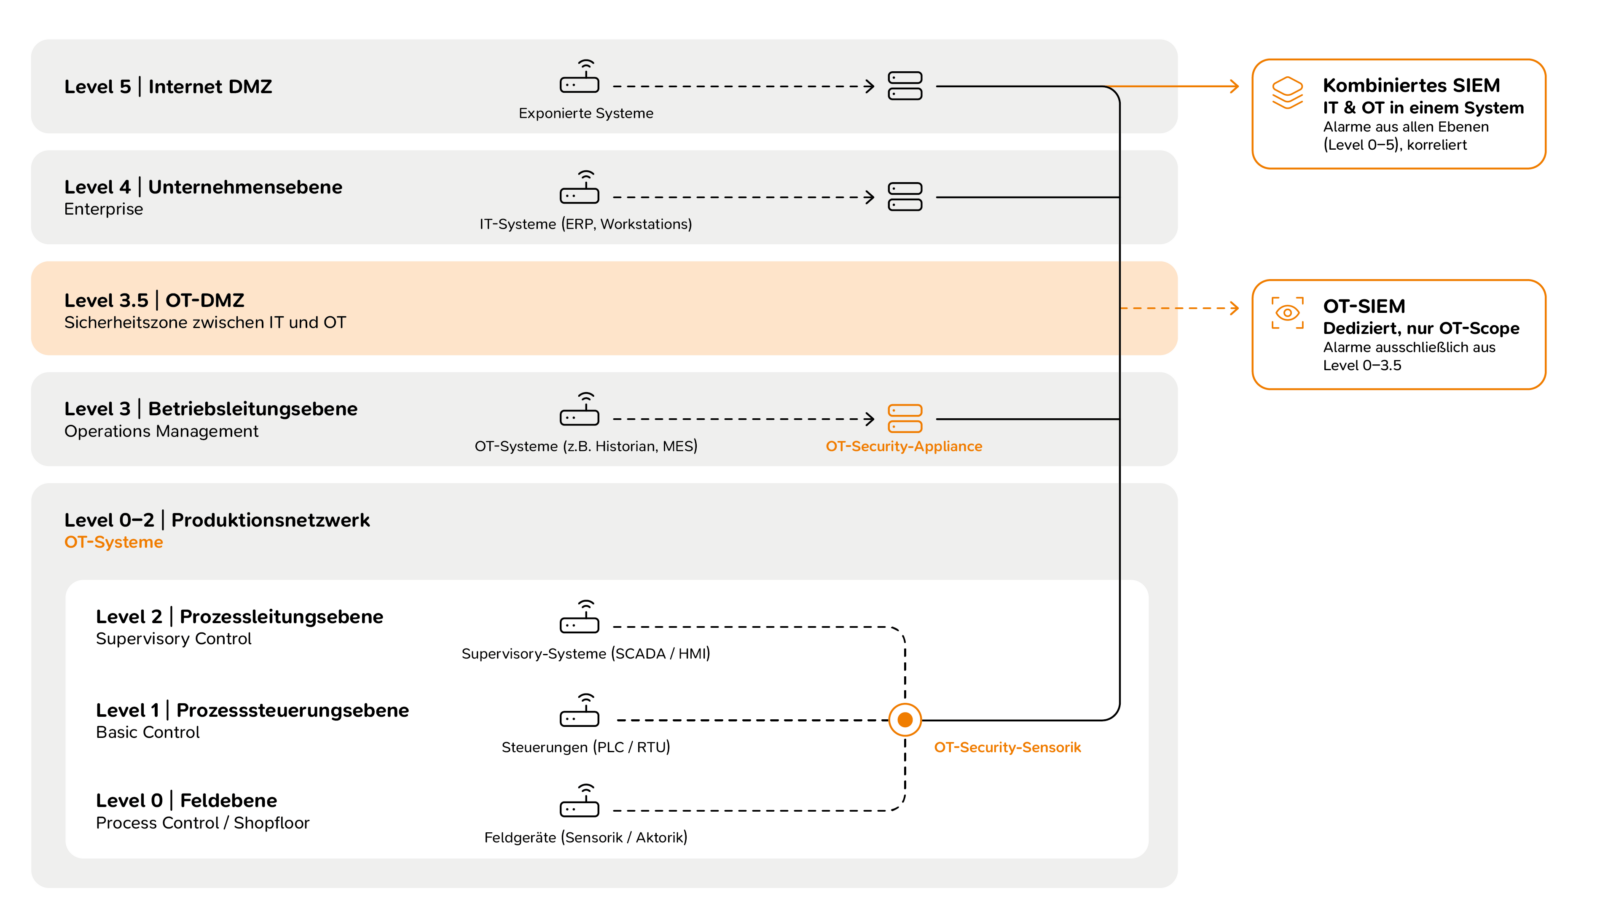
Durch spezialisiertes OT-Monitoring in Verbindung mit einem zentralen SIEM werden Anomalien und Angriffe erkannt, ohne den laufenden Betrieb zu beeinträchtigen. Ein besonderes Augenmerk liegt dabei auf den Wechselwirkungen zwischen Cyber- und physischer Sicherheit.
Reaktion: Vorbereitet und handlungsfähig im Ernstfall
Ein OT-SOC mit eingespielten Eskalationspfaden und Playbooks leitet koordinierte Maßnahmen ein, bevor aus einem Cybervorfall ein Betriebsausfall oder ein cyberphysischer Schaden entsteht.
Regulatorische Anforderungen im Fokus
Kernbestandteile eines wirksamen Systems zur Angriffserkennung sind die Inventarisierung von Assets, die Erkennung von Anomalien in OT und IT sowie die Bewertung durch spezialisierte SOC-Analysten.
NIS-2: Die Richtlinie erweitert den Kreis der betroffenen Unternehmen erheblich und verschärft gleichzeitig die Anforderungen an deren Cybersicherheit. OT- und IT-Monitoring bilden den Kern eines wirksamen Risikomanagements mit strikten Meldepflichten.
BSIG, EnWG und TKG: Energieversorger und Telekommunikationsanbieter müssen Systeme zur Angriffserkennung (SzA) betreiben.
Der BSI-Grundschutz und B3Sbilden den Rahmen, um Maßnahmen abzuleiten, den Reifegrad zu bestimmen und den Stand der Technik zu bewerten.
Ein ganzheitlicher Blick auf OT-Umgebungen im Zusammenhang mit IT-Systemen ist der Schlüssel zu einer wirksamen Cyber-Defense-Strategie.
David Bischoff, Head of Cyber Defense Consulting
David Bischoff, Head of Cyber Defense Consulting
SECUINFRA PRAXISTIPP
IT und OT: Ein gemeinsames Lagebild
Cyberangriffe machen nicht an der Netzwerkgrenze zur OT-DMZ halt. Wir führen die Telemetrie aus IT- und OT-Umgebungen in einem zentralen SIEM zusammen. So werden Angriffspfade lückenlos nachvollziehbar und eine gezielte Reaktion möglich.
DIE TECHNISCHE BASIS
Was umfasst modernes OT Security Monitoring?
OT-Security-Lösungen, die auf bestimmte Bereiche spezialisiert sind, verbinden passives Netzwerkmonitoring mit Asset-Inventarisierung und Exposure-Management. So können Anomalien in Echtzeit erkannt werden, ohne den laufenden Betrieb zu beeinträchtigen.
Asset Discovery & Inventory
Vulnerability Management
Netzwerkmonitoring & Anomalieerkennung
Security Monitoring
Incident Response
ZUVERLÄSSIGER PARTNER
Wir sind Ihr Partner für IT- und OT-Security
Komplexe IT/OT-Architekturen, hohe regulatorische Anforderungen, spezialisiert auf Cyber Defense: Wir bringen Erfahrung und Fachwissen aus beiden Welten mit.
Aus einer Hand: Wir sind Ihr Partner für Cyber-Defense-Beratung und -Monitoring des IT- und OT-SOC.
Herstellerunabhängig: Technologieberatung, die sich an Ihrer Umgebung orientiert, nicht an Produkten.
Umgebungsspezifisch: individualisierbare MDR-Services für die Kunden.
Erfahrung im regulierten Umfeld: Nachgewiesene Erfahrung in hochregulierten kritischen Infrastrukturen.
Spezialisiert auf Cyber Defense: Erfahrene SOC-Engineers und -Analysten für IT und OT aus dem eigenen Haus.
Strategische SOC-Beratung & Toolauswahl
Wir entwickeln eine SOC-Strategie, die IT- und OT-Security verbindet und zu Ihrem Betrieb passt. Wir unterstützen Sie herstellerunabhängig bei der Auswahl, Integration und Optimierung passender OT-Security-Lösungen.
SIEM- und SOC-Integration
Wir unterstützen Sie bei der Integration von Logdaten und Alarmen aus den OT- und IT-Landschaften in ein zentrales SIEM. Darüber hinaus entwickeln wir dedizierte Use Cases zur unternehmensweiten Detektion von Cyberangriffen.
MDR-Services
Mit unseren MDR-Services überwachen wir Ihre OT- und IT-Umgebung kontinuierlich, um Angriffe zu erkennen und zu bewerten. Im Bedarfsfall reagieren wir schnell und gezielt.
OT-Forensik und Incident Response
Im Ernstfall koordinieren unsere Forensiker gemeinsam mit Ihren Betriebsverantwortlichen alle Maßnahmen – von der Sicherung der Betriebskontinuität über die Analyse des Angriffspfads bis hin zum kontrollierten Wiederanlauf.
Partner
Wir beraten herstellerunabhängig und greifen dabei auf ein Portfolio strategischer Technologiepartner zurück. So können wir für jede OT-Umgebung die passende Lösung realisieren.
HÄUFIGE FRAGEN
Expertenantworten rund um OT Security & SzA
Erfahren Sie mehr über die technischen und regulatorischen Grundlagen industrieller Cyber Defense.
Nein, denn OT-Security-Monitoring basiert primär auf passivem Netzwerk-Monitoring. Dabei wird der Netzwerkverkehr mitgelesen und ausgewertet, ohne in Steuerungsprozesse einzugreifen. Es müssen weder Agenten auf den Systemen installiert noch aktive Anfragen an diese gesendet werden. Dennoch ist es möglich, minimalinvasive aktive Monitoring-Mechanismen ergänzend zu nutzen, um die Cyber-Defense-Fähigkeiten zu optimieren.
Das hängt von Sektor, Unternehmensgröße und Einstufung ab. Betreiber kritischer Infrastrukturen sind zum Einsatz von Systemen zur Angriffserkennung verpflichtet. Unternehmen, die gemäß NIS-2 als wichtige oder besonders wichtige Einrichtungen eingestuft werden, müssen ein wirksames Risikomanagement nachweisen, zu dem auch das OT-Monitoring zählt. Wir helfen Ihnen bei der Einordnung.
Das BSI nennt in seiner Orientierungshilfe (OH SzA) drei Bereiche: Protokollierung, Detektion und Reaktion. In der Praxis gehören außerdem Asset-Inventarisierung, Anomalieerkennung in OT und IT sowie die Bewertung durch spezialisierte SOC-Analysten dazu.
Ein SIEM führt Ereignisse aus IT und OT zentral zusammen und ermöglicht die unternehmensweite Korrelation sicherheitsrelevanter Ereignisse. In Verbindung mit einer speziellen OT-Monitoring-Lösung bildet es die Grundlage für die Angriffserkennung. Wir unterstützen Sie bei der Anbindung an bestehende SIEM-Systeme und beraten Sie andernfalls zur passenden Lösung.
Cyberphysische Sicherheit verhindert, dass Cyberangriffe auf Steuerungssysteme physische Schäden verursachen, beispielsweise Überdruck in Tanks, unkontrolliert geöffnete Ventile oder eine ausgefallene Klimatisierung. So werden Menschen, Umwelt und Anlagen geschützt.
Durch den Einsatz zusätzlicher Sensorik können Angriffe außerhalb des Netzwerkverkehrs erkannt werden. Beispiele hierfür sind die Überwachung des Funkspektrums auf Störsignale, die Drohnendetektion im Anlagenumfeld und die Manipulationserkennung an Geräten und Schaltschränken.