Das SECUINFRA Falcon Team ist auf die Bereiche Digital Forensics (DF) und Incident Response (IR) spezialisiert. Hierzu zählen die klassische Host-Based Forensik, aber auch Themen wie Malware Analysis oder Compromise Assessment gehören zu diesem Aufgabengebiet.
Neben den Tätigkeiten, die im Rahmen von Kundenaufträgen zu verantworten sind, kümmert sich das Falcon Team um den Betrieb, die Weiterentwicklung und die Forschung zu diversen Projekten und Themen im DF/IR Bereich. Dazu zählen beispielsweise Threat Intelligence oder die Erstellung von Erkennungsregeln auf Basis von Yara.
Von einem kompromittierten Server gesicherte Dateien zeichnen einen Qilin-Angriff nach — von der Sammlung aus Exchange-Postfächern über die Zerstörung der Backups und das Ausrollen eines Wipers bis zu den ersten gemeldeten Ausführungen der Ransomware.
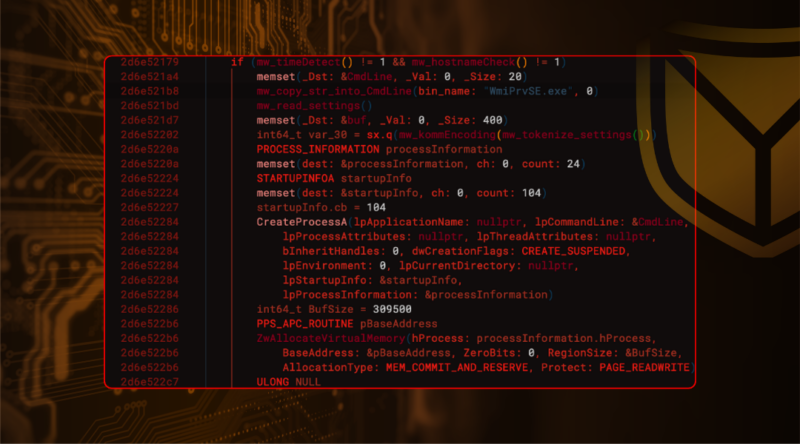
Im Rahmen eines Einsatzes zur Incident Response identifizierte das SECUINFRA Falcon Team eine interessante Malware-Probe mit dem Codenamen „CommieLoader“, die sich als Bewerbungsformular tarnt.
CommieLoader installierte einen Cobalt Strike Beacon, der vom Angreifer für die Command-and-Control-Kommunikation genutzt wurde
Im März 2026 wurde in Adobe Reader ein bislang unbekannter Zero-Day-Exploit entdeckt, der mithilfe eines speziell manipulierten PDF-Dokuments aktiv ausgenutzt wird. Aufbauend auf den ersten Erkenntnissen des Sicherheitsforschers Haifei Li bietet dieser Artikel eine detaillierte Analyse der technischen Struktur und Funktionsweise der schädlichen PDF-Datei. Er deckt eine stark verschleierte Angriffskette auf, die sich durch ausgefeilte Verschleierungstechniken, Fingerprinting-Mechanismen und eine ungewöhnliche Command-and-Control-Kommunikation über RSS-Feeds auszeichnet.
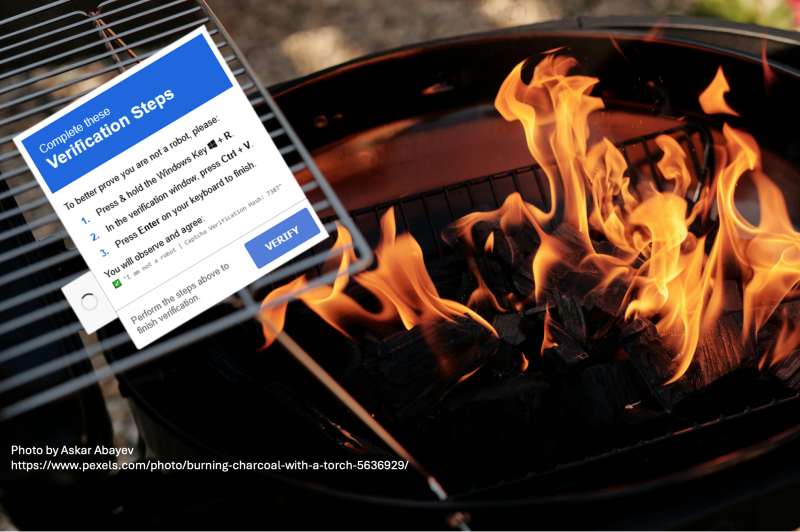
Der in diesem Artikel beschriebene Vorfall wurde vom SECUINFRA Cyber Detection & Response Center (CDRC) im Rahmen eines MDR-Alarm entdeckt. Das Falcon-Team lieferte relevante Erkenntnisse über die Malware für die Bearbeitung und Eindämmung. Dieser Fall ist ein gutes Beispiel für eine komplexe Angriffskette im „Clickfix”-Stil mit steganografischen Elementen.
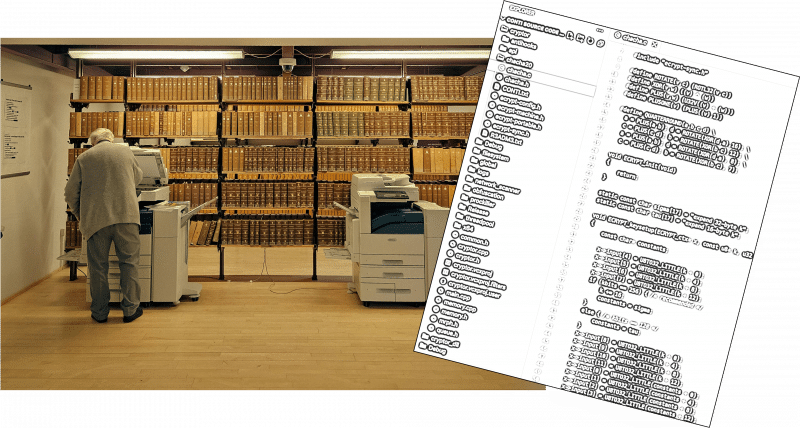
Das SECUINFRA Falcon Team hat die Ransomware-Variante "Nitrogen" untersucht. Dabei haben wir festgestellt, dass wesentliche Teile der Implementierung aus dem geleakten Quellcode von CONTI Ransomware stammen.
Ein kostenloses Survival-Spiel mit dem Namen "PirateFi" im Online-Spielespeicher Steam hat die Malware Vidar zum Diebstahl von Informationen an ahnungslose Spieler verteilt. Letzte Woche hat Valve ein Spiel aus seinem Online-Store entfernt, weil Nutzer ihre Bedenken über Malware-Warnungen durch Anti-Virus-Software nach dem Start des Spiels äußerten.
Nach der Entfernung des Spiels analysierte das SECUINFRA Falcon Team die Malware und stellte fest, dass das Spiel ein Versuch war, die Spieler zur Installation eines Infodiebstahls namens "Vidar" zu verleiten. Da die Spielwerbung Hinweise auf Kryptowährungen und Blockchain-Technologie enthielt, glauben wir, dass dies ein Köder war, der speziell auf Spieler abzielte, die sich für diese Themen interessieren.
Forensic Readiness bezeichnet den Zustand eines Unternehmens, Digitale Forensik effizient durchführen zu können. Jeder Incident stellt für alle Beteiligten eine Stresssituation dar. Durch einen hohen Reifegrad in der Forensic Readiness kann die Analysezeit von Incidents verkürzt und die Qualität der Aussagen über den Incident erhöht werden.
Sobald man als Incident Responder ein Erstgespräch mit einem Kunden führt, entwickelt man bereits (unbewusst) Theorien, wie der geschilderte Fall zustande gekommen ist und was noch alles passieren kann. Ab und zu bekommt man jedoch einen Fall geschildert, bei dem man das Gefühl nicht loswird, dass es sich dabei nicht um einen Incident handelt, sondern um irgendein harmloses IT-Problem.
Edge-Infrastruktur wie Firewalls, Router, VPN-Gateways usw., die aus dem Internet erreichbar sind, sind ein häufiges Ziel für Cyberkriminelle und Spionageakteure, da diese Geräte schwer zu verteidigen sind. Nach Angaben des Schwachstellenerkennungsdienstes LeakIx könnten bereits 30 Tausend internetfähige Cisco-Geräte durch die…